确保软件供应链安全是一项系统工程——中科院信息工程研究所邹维谈网络与信息安全软件开发
在数字化浪潮席卷全球的今天,软件供应链安全已成为关系国家安全和产业发展的关键议题。中科院信息工程研究所邹维研究员指出,确保软件供应链安全是一项复杂的系统工程,需要从技术、管理、标准、人才等多维度协同发力,尤其对网络与信息安全软件开发提出了更高要求。
一、软件供应链安全面临严峻挑战
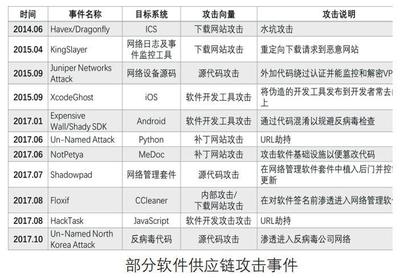
随着软件产业的飞速发展,软件供应链日益复杂化、全球化。从开源组件到第三方库,从开发工具到部署环境,软件的生命周期涉及众多环节和参与者。邹维表示,这种复杂性带来了诸多安全风险:开源组件漏洞频发、供应链攻击手段不断翻新、软件开发者安全意识参差不齐、供应链安全管理体系尚不健全。一系列重大供应链安全事件(如SolarWinds事件、Log4j漏洞)警示我们,软件供应链的任何一个环节出现纰漏,都可能引发连锁反应,造成严重损失。
二、系统工程视角下的软件供应链安全
邹维强调,软件供应链安全绝非单一技术或单一环节的问题,而是一项系统工程。这意味着:
- 全生命周期覆盖:需要从需求分析、设计、开发、测试、部署、运维到废弃的全生命周期进行安全管控,确保每个阶段都融入安全考量。
- 多主体协同:软件供应链涉及开发者、供应商、集成商、用户和监管机构等多方主体,必须建立协同治理机制,明确各方责任,形成安全合力。
- 技术与管理并重:既需要开发安全编码、漏洞检测、成分分析、入侵容忍等技术手段,也需要建立供应链风险管理、安全审核、准入退出等管理制度。
- 持续改进:安全威胁动态变化,必须建立持续监测、响应和优化的闭环机制,实现供应链安全的动态保障。
三、网络与信息安全软件开发的特殊要求
作为保障网络与信息安全的重要工具,安全软件本身的质量和可靠性至关重要。邹维指出,网络与信息安全软件开发应满足以下特殊要求:
- 高安全性:安全软件自身的漏洞可能成为攻击者的突破口,必须采用更严格的安全开发流程,如形式化验证、高等级安全编码标准,确保软件自身坚不可摧。
- 高可靠性:安全软件常常运行在关键信息基础设施中,必须保证高可用性和容错能力,避免因软件故障导致安全防护失效。
- 供应链透明性:安全软件的开发应优先选择可信的开源组件,并对其来源、版本和漏洞情况进行严格管理,建立软件物料清单(SBOM),实现供应链透明化。
- 自主可控:在关键领域,应推动安全软件的自主研制,减少对国外技术和组件的依赖,从根本上降低供应链风险。
四、推进软件供应链安全的系统化路径
邹维建议,推进软件供应链安全需从以下几个方面着手:
- 完善政策标准体系:制定软件供应链安全的国家标准和行业规范,明确安全要求、评估方法和责任边界。
- 构建技术支撑平台:建设软件供应链安全检测、监测和预警平台,提供漏洞库、成分分析、威胁情报等公共服务。
- 强化企业主体责任:引导企业建立软件供应链安全管理体系,将安全要求嵌入采购、开发、运维等环节。
- 加强人才培养:培养既懂安全又懂软件开发的复合型人才,提升全行业的安全意识和能力。
- 深化国际合作:积极参与国际软件供应链安全治理,推动标准互认和情报共享。
软件供应链安全是一场持久战,也是一项系统工程。邹维研究员的观点为我们指明了方向:只有坚持系统思维,凝聚各方力量,才能筑牢软件供应链安全防线,为网络强国和数字中国建设保驾护航。
如若转载,请注明出处:http://www.huijiaojiao.com/product/83.html
更新时间:2026-11-21 19:38:39